新入社員のK・Vです。今回は、2026年8月に実施された社内勉強会についてご紹介します。
今回の勉強会では、「ループエンジニアリング」と「Salesforceのフィッシング耐性MFA義務化」をテーマに、2つの発表が行われました。
AIの最新の活用方法から、実際の案件で発生したセキュリティ対応まで、業務に直結する内容を学ぶことができました。
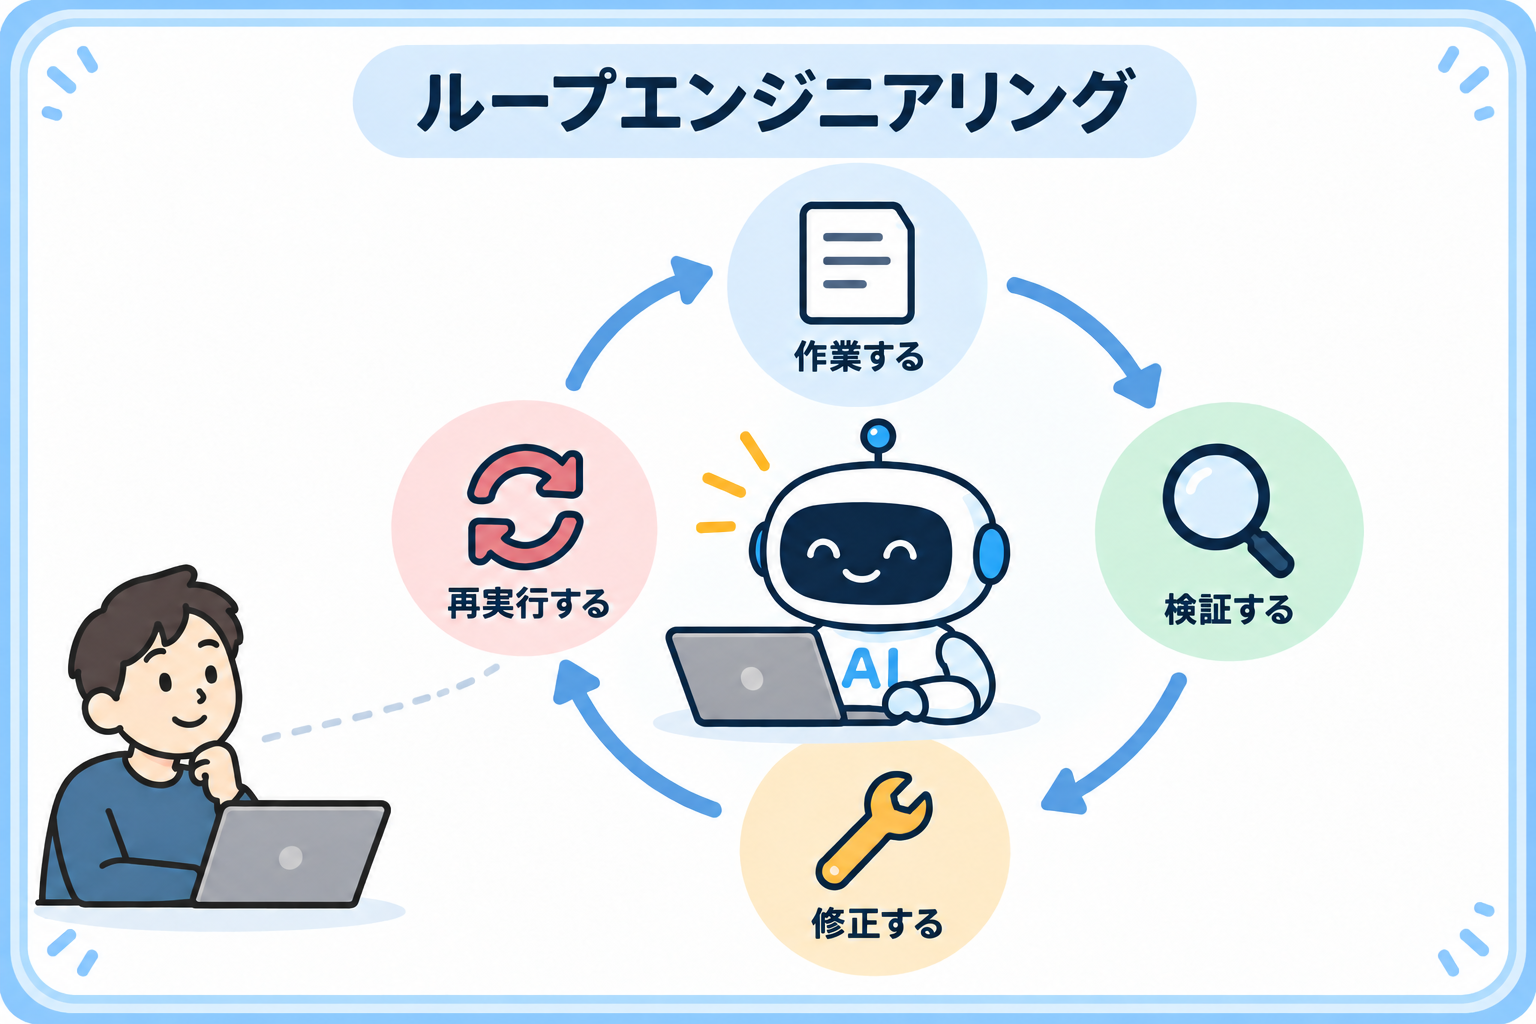
まず、AI活用の新しい考え方である「ループエンジニアリング」について紹介がありました。
AIの活用方法は、「プロンプト」「コンテキスト」「ハーネス」「ループ」と段階的に進化しており、これらは乗り換えではなく積み上げであるという説明が印象的でした。
ループエンジニアリングとは、AIに毎回指示を出すのではなく、ゴールだけを決めて、AIが自分で作業・検証・修正を繰り返す仕組みを設計することです。
人間が作業のたびに確認する「Human-in-the-loop」から、外から見守る「Human-on-the-loop」へと、人の役割が変わっていく点が特徴です。
ループを構成する部品としては、自動化、ワークツリー、スキル、コネクター(MCP)、サブエージェント、そしてメモリの「5+1」が紹介されました。
これらはClaude Codeの既存機能でそのまま組むことができ、新しいツールは必要ないという点が興味深かったです。
一方で、AIに任せるためには、明確なゴール、安全な作業環境、テストなどで合否を機械的に判定できること、リトライ回数などの上限設定が必要になります。
また、「思考はアウトソースできるが、理解はアウトソースできない」という言葉の通り、自分が理解していない領域をAIに丸投げしないことの重要性についても学びました。
次に、Salesforceのフィッシング耐性MFA義務化について発表しました。
Salesforceのセキュリティ要件の強化により、システム管理者などの特権ユーザーは、フィッシング耐性のあるMFAが必須となりました。これまで自動化やテストで使われていた「MFA免除」の設定も効かなくなります。
従来の6桁のワンタイムコードは、偽サイトが入力内容を本物のサイトへリアルタイムで転送する「AitM攻撃」によって突破される恐れがあります。
フィッシング耐性MFAでは、端末と接続先のドメインが暗号技術で結びついているため、偽サイトでは認証自体が成立しない仕組みになっています。
Salesforceでは、端末内蔵の生体認証、物理セキュリティキー、パスキー対応のパスワード管理ツールの3つの方式が認められています。
また、担当案件で実際に発生した事例も紹介しました。
Playwrightによる自動テストの中で、管理者として画面からログインして設定を変更する処理がありましたが、MFA義務化の影響でテストが止まってしまいました。
そこで、画面からのログインをやめ、JWT認証とMetadata APIを使って裏側から直接設定を更新する方式に変更したことで、問題を解決できただけでなく、テストの高速化にもつながりました。
今回の対応を通して、自動化においては「人間用の画面」と「ボット用のAPI」を明確に分けることが重要であると実感しました。
今回の勉強会を通して、AIを活用する際の新しい考え方や、Salesforceのセキュリティ変化への対応について理解を深めることができました。
どちらのテーマにも、「人の注意に頼るのではなく、仕組みで解決する」という共通点があったと感じました。
今後もこのような機会を通じて知識を共有し、日々の業務に活かしていきたいと考えています。
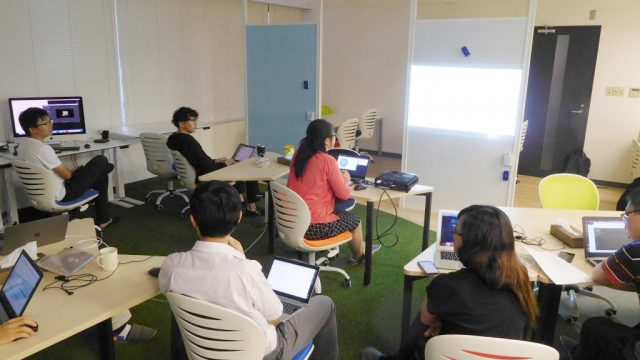
我们每个月都会举办一次全体员工的学习会。
学习会的发表内容是UIUX、Salesforce、figma等,大家会发表自己和工作相关的事情或者是自己有兴趣等等的东西。
发表的人会通过输出知识而对自己目前所有的知识进行整理,
其他员工也获得了了解发表的人的想法和新知识的好机会。
在您加入公司后,公司将会对您进行培训。
今年度所学的是HTML,CSS,JavaScript的基础编程
在这一年的下半年,我们通过Google-NewsAPI取得新闻来制作了一个新闻网站。
我们使用Docker构建了一个容器环境,并开发了一个函数来显示在客户端使用API检索的新闻。
我们的团队使用了Bootstrap和Vue.js等框架
制作出了动态设计和非同时处理的网站
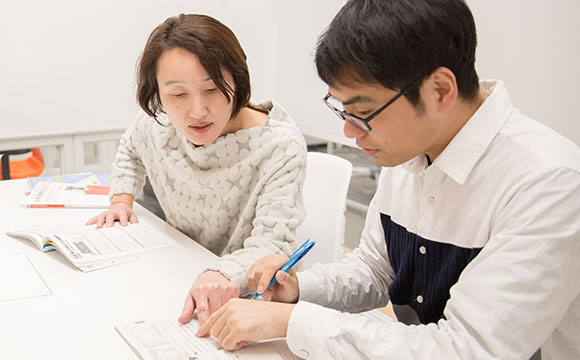 日本でビジネスを行う上で、日本語でのコミュニケーション能力が重要であることは言うまでもありません。
ソホビービーでは海外からの新入社員向けに週3回日本語講師を招き、就業前の時間を利用し日本語レッスンを実施し、来日1年後の日本語検定N1合格に向けて日本語のトレーニングを行っています。
Salesforceの認知度と普及率の高まりから、当社ではSalesforce導入支援の案件が増加しています。
当社ではSalesforce 認定アドミニストレータ合格を目標に、新卒研修として約2週間Salesforceの講座を行います。
関連サービスのPardot、Tableauについても実践形式で研修を行うため、実務で扱う際にも抵抗なく取り組むことが出来るようになります。
入社後は開発研修を行います。
今年度はHTML、CSS、JavaScriptの基礎的なコーディングについて学び
後半ではGoogle-NewsAPIで取得したニュースでニュースサイト作成を行いました。
Dockerによりコンテナ環境を構築し、APIを用いて取得したニュースをクライアント側で表示する機能を開発。
チーム毎にBootstrapや、Vue.jsといったフレームワークを用いて
レスポンシブ対応デザイン、非同期処理等を駆使してページを作成していきました。
毎月1回、当社では全体で勉強会を行っています。
発表内容はUIUX、Salesforce、figmaなど、仕事関連や関心のある事などそれぞれの好きなことを発表しています。
発表者はアウトプットを通じて知識を整理し、
他の社員は発表者の考えていることや新しい知識を知れる良い機会となっています。