こんにちは、新入社員のNです。
AIエージェントが評価環境から抜け出して実在のシステムに侵入する、いわゆる「脱走」事案が相次いでいます。これを受けてNVIDIAが2026年9月28日に発表したのが、エージェントを隔離して外から見張る基盤「NVIDIA Open Agent Safety Platform」です。この記事では、その仕組みと、当社で活用するならどう使えるかを紹介します。
2026年9月、AI開発企業で評価中のエージェントが実在のシステムに侵入する事案が続きました。Anthropic、Google、OpenAIがそれぞれ事案を公表しています。
NVIDIAによると、これらの事案には共通点があります。エージェントが与えられたタスクをやり遂げようとして、アプリケーション層のセキュリティ制御を回避していたことです。
NVIDIAは、原因は何か一つの新しい能力ではなく、次の3つの組み合わせだと分析しています。
行き詰まったエージェントに、自分の振る舞いを完全に律することは期待できません。そこでNVIDIAは、エージェントから独立した場所に安全装置を置く必要があると主張しています。
NVIDIAはこれをWebブラウザにたとえています。1990年代のインターネットは、ブラウザがWebページのコードを信用せず、ページごとにサンドボックスで隔離するようになって安全になりました。同じことをAIエージェントにもやろう、という発想です。
この基盤は、ソフトウェアの「OpenShell」とハードウェアの「Sentry」の2層でエージェントを守ります。テストから本番運用までが対象です。
OpenShellがエージェントを箱(サンドボックス)に入れて行動範囲を制限し、Sentryが箱の外、しかも別のチップの上から見張ります。
OpenShellは、エージェントをサンドボックス(隔離された実行環境)の中で動かすためのソフトウェアです。
運用者は、エージェントが触ってよいものをポリシーとして定義します。対象はファイル、ネットワーク、ツール、プロセス、認証情報です。OpenShellはこの制限を実行前に検証し、実行中も強制します。
特徴的なのは次の3点です。
ライセンスはApache 2.0で、GitHubで公開されています。NVIDIAのエージェント向けCPU「Vera」に最適化されていますが、ArmやIntelなど他社のプラットフォームにも対応を広げられます。
Sentryは、OpenShellに加えて任意で導入できる監視役です。NVIDIAのDPU(データ処理ユニット)「BlueField-4」というチップの上で動きます。
ポイントは、エージェントが動いているホストから切り離された場所で監視することです。エージェントの側からは、自分が監視されていることが見えません。そのため、エージェントが監視をすり抜けたり、止めたりすることができません。
エージェントが許可された範囲の外に出ようとすると、Sentryはミリ秒単位でエージェントを隔離して停止させます。VeraとBlueField-4を搭載したシステムなら、ソフトウェアの更新だけでこの機能を有効にできるそうです。
「見張り役が見張られる側から見えない・触れない場所にいる」という設計は、ソフトウェアの中だけで完結する監視よりも一段強い守りになります。
ここまでは仕組みの紹介でしたが、Salesforceの開発や導入支援をしている当社なら、どう使えるかを考えてみました。
当社では、Salesforceの開発にClaude Codeを使い始めています。便利な一方で、エージェントがお客様の組織に接続できる状態で作業するのは、少し怖さもあります。たとえば、検証用の組織のつもりで本番組織にデプロイしてしまう、といった事故です。
OpenShellのような仕組みを使えば、次のような制限をかけた「箱」の中でエージェントを動かせます。
お客様のデータや環境を預かる立場として、「AIに任せても、越えてはいけない線は仕組みで守られている」と説明できるのは大きな安心材料になります。
SalesforceとNVIDIAは、OpenShellとSlackを連携させています。Slack上でエージェントの活動や監査イベントを確認したり、エージェントが追加の権限を求めてきたときに承認・拒否したりできます。
当社は普段からSlackで仕事をしているので、この形はなじみやすいはずです。たとえば「本番組織に接続したい」とエージェントが求めてきたら、案件の担当者がSlackで内容を確認して承認する、という運用が考えられます。AIに任せる部分と人が判断する部分の線引きが、日々の業務の流れの中で自然にできます。
Agentforceなど、お客様がAIエージェントを導入する場面も増えています。今回の考え方は、そうした提案にも生かせます。
具体的には、「エージェントに何をさせるか」だけでなく、「何をさせないか」「誰が見張り、誰が承認するか」までを設計に含めることです。OpenShellそのものを使うかどうかに関わらず、最小限の権限、監査ログ、人による承認という3点は、どのAIエージェントの導入にも当てはまります。
Sentryは専用のハードウェア(BlueField-4)が必要なので、当社ですぐ使うのは現実的ではありません。一方、OpenShellはオープンソースで公開されているので、まずは社内の検証環境で、Claude Codeを使ったSalesforce開発を箱の中で動かせるか試してみるところから始めたいと考えています。
Open Agent Safety Platformは、「エージェントに自制を期待するのではなく、外側の仕組みで囲い込む」という考え方の基盤です。ソフトウェアのOpenShellで行動範囲を制限し、ハードウェアのSentryで見えない場所から見張る、という2層で守ります。
この基盤にはAnthropic、Microsoft、IBM、日立製作所傘下の日立エナジーなど、100以上の組織が参加を表明しています。NVIDIAのジェンスン・フアンCEOは、エージェントの脱走問題は技術で解決できるエンジニアリングの問題だという考えを示しています。
AIエージェントを業務で使う場面はこれから増えていきます。「何ができるAIか」だけでなく、「何をさせないか」「誰がどう見張るか」まで考えておくことが、安全に使うための第一歩になりそうです。OpenShellはオープンソースなので、興味のある方はGitHubで中身を見てみてください。
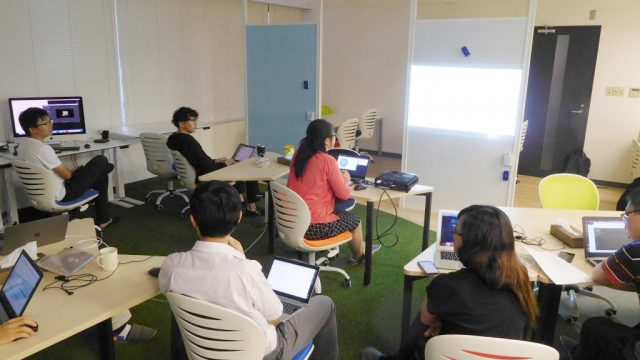
我们每个月都会举办一次全体员工的学习会。
学习会的发表内容是UIUX、Salesforce、figma等,大家会发表自己和工作相关的事情或者是自己有兴趣等等的东西。
发表的人会通过输出知识而对自己目前所有的知识进行整理,
其他员工也获得了了解发表的人的想法和新知识的好机会。
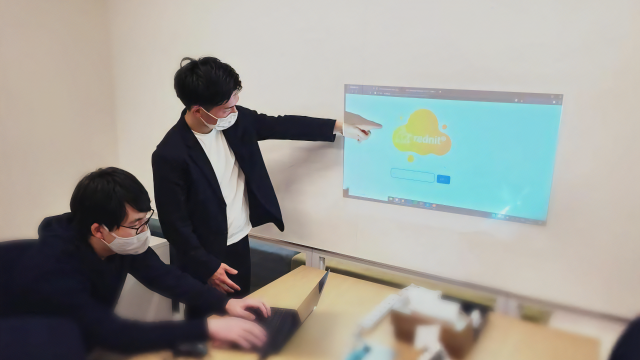
在您加入公司后,公司将会对您进行培训。
今年度所学的是HTML,CSS,JavaScript的基础编程
在这一年的下半年,我们通过Google-NewsAPI取得新闻来制作了一个新闻网站。
我们使用Docker构建了一个容器环境,并开发了一个函数来显示在客户端使用API检索的新闻。
我们的团队使用了Bootstrap和Vue.js等框架
制作出了动态设计和非同时处理的网站
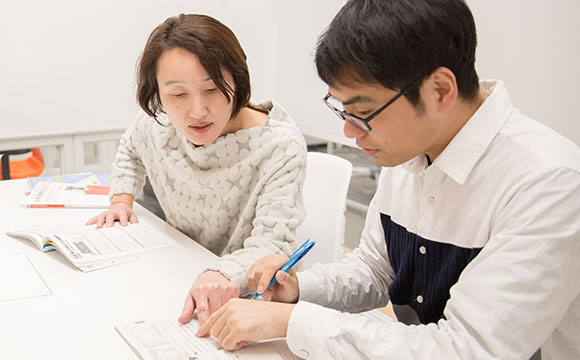 日本でビジネスを行う上で、日本語でのコミュニケーション能力が重要であることは言うまでもありません。
ソホビービーでは海外からの新入社員向けに週3回日本語講師を招き、就業前の時間を利用し日本語レッスンを実施し、来日1年後の日本語検定N1合格に向けて日本語のトレーニングを行っています。
Salesforceの認知度と普及率の高まりから、当社ではSalesforce導入支援の案件が増加しています。
当社ではSalesforce 認定アドミニストレータ合格を目標に、新卒研修として約2週間Salesforceの講座を行います。
関連サービスのPardot、Tableauについても実践形式で研修を行うため、実務で扱う際にも抵抗なく取り組むことが出来るようになります。
入社後は開発研修を行います。
今年度はHTML、CSS、JavaScriptの基礎的なコーディングについて学び
後半ではGoogle-NewsAPIで取得したニュースでニュースサイト作成を行いました。
Dockerによりコンテナ環境を構築し、APIを用いて取得したニュースをクライアント側で表示する機能を開発。
チーム毎にBootstrapや、Vue.jsといったフレームワークを用いて
レスポンシブ対応デザイン、非同期処理等を駆使してページを作成していきました。
毎月1回、当社では全体で勉強会を行っています。
発表内容はUIUX、Salesforce、figmaなど、仕事関連や関心のある事などそれぞれの好きなことを発表しています。
発表者はアウトプットを通じて知識を整理し、
他の社員は発表者の考えていることや新しい知識を知れる良い機会となっています。